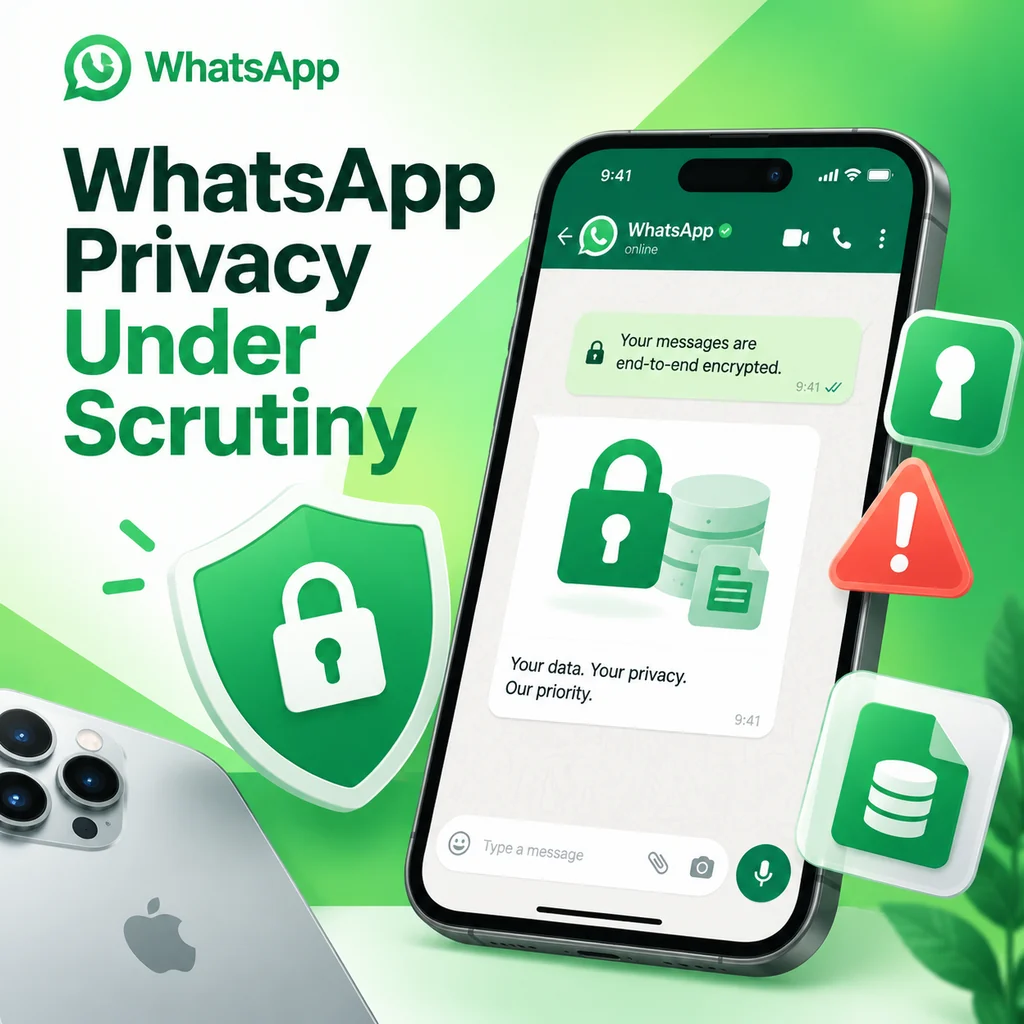
الادعاء: قواعد بيانات واتساب غير المشفرة على أجهزة آبل
ادعى باحثون أمنيون في Mysk مؤخرًا أن واتساب يخزن قواعد بيانات الدردشة في شكل غير مشفر داخل حاوية مجموعة تطبيقات على macOS وiOS. وفقًا لنتائجهم، تم اكتشاف ملفات مثل Axolotl.sqlite وContactsV2.sqlite وLocalKeyValue.sqlite في حاوية واتساب مشتركة، مما قد يجعلها متاحة لتطبيقات أخرى من نفس المطور. وقد أشعل هذا الادعاء جدلاً حول ما إذا كان التشفير من طرف إلى طرف يحمي بيانات المستخدم حقًا بمجرد وصولها إلى جهاز آبل.
جوهر الادعاء هو أنه في حين يتم تشفير الرسائل أثناء النقل، فإن التخزين المحلي للبيانات المفككة التشفير قد يتركها عرضة للوصول غير المصرح به. إذا كان الادعاء دقيقًا، فهذا يعني أن أي شخص لديه وصول مادي إلى جهاز غير مقفل - أو أداة جنائية - يمكنه استعادة معلومات حساسة. وقد دفعت هذه النتيجة المدافعين عن الخصوصية إلى التشكيك في متانة العزل في آبل والأمان العام لتطبيقات المراسلة على منصاتها.
دفاع واتساب: حاويات آمنة ووصول محدود
قاوم واتساب التفسير الأوسع للادعاء، حيث وصفه WABetaInfo بأنه "مضلل". وتجادل المنصة بأنه على الرغم من أن قاعدة البيانات قد لا تكون مشفرة على الجهاز، إلا أنها تقيم في حاوية آمنة لا يمكن إلا لواتساب الوصول إليها بموجب أذونات النظام العادية. علاوة على ذلك، شكك WABetaInfo في فكرة أن تطبيقات ميتا الأخرى مثل فيسبوك وإنستغرام يمكنها الوصول إلى قاعدة بيانات واتساب، مشيرًا إلى أن الحاوية المشتركة مصممة لتسهيل نقل البيانات بين واتساب وواتساب بيزنس، وليس لمشاركة البيانات بين التطبيقات.
يعتمد هذا الدفاع على فعالية عزل التطبيقات في آبل، الذي يمنع التطبيقات من الوصول إلى بيانات بعضها البعض دون أذونات صريحة. إذا كان العزل يعمل بشكل صحيح، فإن خطر التعرض أقل بكثير. ومع ذلك، يشير الخبراء إلى أن المشكلة قد لا تزال تشكل تهديدًا إذا حصل المهاجم على وصول مرتفع أو استغل ثغرة في نظام التشغيل. إن الاكتشاف الأخير لـ CVE-2026-28910، وهي ثغرة في أداة أرشيف macOS، يذكرنا بأنه حتى الحاويات المصممة جيدًا يمكن تجاوزها.
دور التشفير من طرف إلى طرف: الحماية أثناء النقل مقابل الحماية في حالة السكون
غالبًا ما يُروج للتشفير من طرف إلى طرف (E2EE) كمعيار ذهبي للمراسلة الآمنة، مما يضمن أن المرسل والمستقبل فقط يمكنهما قراءة المحتوى. يستخدم واتساب بروتوكول Signal لتحقيق ذلك، مما يعني أن الرسائل مشفرة من جهاز إلى جهاز ولا يمكن اعتراضها من قبل واتساب أو أطراف ثالثة أثناء الإرسال. ومع ذلك، لا يمتد E2EE تلقائيًا إلى البيانات في حالة السكون - بمجرد فك تشفير الرسالة على الجهاز، قد يتم تخزينها بتنسيق قابل للقراءة، اعتمادًا على تصميم التطبيق.
هذا التمييز حاسم: E2EE يحمي البيانات أثناء النقل لكنه يترك مسؤولية حماية التخزين المحلي للتطبيق ونظام التشغيل. في حالة واتساب، يبدو أن قاعدة البيانات المحلية غير مشفرة، مما يعني أنه إذا تمكن مهاجم من تجاوز أقفال الجهاز أو استغلال ثغرة، فيمكنه الوصول إلى سجل الدردشة. هذا ليس فريدًا بالنسبة لواتساب؛ العديد من تطبيقات المراسلة تخزن البيانات المفككة التشفير محليًا لأسباب تتعلق بالأداء والوظائف. ومع ذلك، يثير الادعاء أسئلة مهمة حول ما إذا كانت تدابير الأمان في آبل كافية لحماية مثل هذه البيانات.
عزل آبل: سلاح ذو حدين؟
تم تصميم بنية العزل في آبل لعزل التطبيقات عن بعضها البعض، ومنع الوصول غير المصرح به إلى بيانات المستخدم. يعمل كل تطبيق في حاويته الخاصة، وتسمح حاويات مجموعة التطبيقات للتطبيقات ذات الصلة من نفس المطور بمشاركة البيانات. في حين أن هذا مناسب لميزات مثل نقل البيانات، إلا أنه يقدم أيضًا مخاطر محتملة إذا لم يتم تأمين الحاوية بشكل صحيح. يشير ادعاء الباحثين إلى أن حاوية مجموعة تطبيقات واتساب قد تكون متاحة لتطبيقات أخرى، على الرغم من أن هذا محل خلاف.
لم تعلق آبل علنًا على الادعاء المحدد، لكن الشركة أكدت باستمرار التزامها بخصوصية المستخدم. تعتمد فعالية العزل على التنفيذ الصارم وغياب الثغرات. في الممارسة العملية، تحدث عمليات الهروب من العزل، كما يتضح من CVE-2026-28910. لذلك، يجب على المستخدمين والمؤسسات عدم الاعتماد فقط على العزل للحماية؛ بدلاً من ذلك، يجب عليهم اعتماد نهج أمني متعدد الطبقات يشمل رموز مرور قوية للأجهزة، وأقفال بيومترية، وتحديثات برامج في الوقت المناسب.
الآثار على المستخدمين: الموازنة بين الراحة والخصوصية
بالنسبة للمستخدمين العاديين، يعد ادعاء التخزين المحلي في واتساب تذكيرًا بأنه لا يوجد تطبيق مراسلة آمن تمامًا. في حين أن خطر الهجوم المستهدف قد يكون منخفضًا، فإن العواقب المحتملة لاختراق البيانات يمكن أن تكون وخيمة. يمكن للمستخدمين المهتمين بالخصوصية اتخاذ خطوات عملية للتخفيف من المخاطر. تمكين الرسائل المختفية للمحادثات الحساسة يقلل من نافذة التعرض. إيقاف "الحفظ في ألبوم الكاميرا" يمنع تكرار الوسائط في مكتبة الصور. تفعيل أقفال التطبيقات بـ Face ID أو Touch ID يضيف طبقة حماية إضافية ضد الوصول المادي.
بالإضافة إلى ذلك، يمكن أن يؤدي مسح وسائط الدردشة بانتظام عبر أدوات إدارة التخزين في واتساب إلى تقليل كمية البيانات المخزنة محليًا. من الحكمة أيضًا تجنب أدوات النسخ الاحتياطي الخارجية التي تفك تشفير البيانات محليًا، لأنها قد تقدم ثغرات إضافية. من خلال اعتماد هذه التدابير، يمكن للمستخدمين تعزيز وضعهم الخصوصي دون التضحية براحة استخدام واتساب.
ما يعنيه هذا للشركات والصناعات المنظمة
بالنسبة للمؤسسات في الصناعات المنظمة مثل التمويل والرعاية الصحية والحكومة، يؤكد ادعاء التخزين المحلي على أهمية أمن نقاط النهاية وإدارة الأجهزة المحمولة (MDM). يجب على الشركات التي تسمح باستخدام واتساب على الأجهزة المُدارة فرض سياسات صارمة: طلب رموز مرور قوية، وإلزام الأقفال البيومترية، وضمان تشغيل الأجهزة لأحدث إصدارات iOS وmacOS، وتمكين النسخ الاحتياطي المشفر. علاوة على ذلك، يجب على الشركات النظر فيما إذا كان نموذج التخزين المحلي المزعوم لواتساب يتوافق مع متطلبات الامتثال الخاصة بها، خاصة إذا كانت تتعامل مع بيانات حساسة.
يقدم واتساب ميزة التخزين المحلي لواجهة برمجة تطبيقات الأعمال الخاصة به التي تسمح للشركات بتحديد مكان تخزين بيانات الرسائل في حالة السكون، مما يمكن أن يساعد في متطلبات إقامة البيانات. ومع ذلك، تنطبق هذه الميزة على واجهة برمجة تطبيقات الأعمال، وليس على تطبيق المستهلك، وقد لا تعالج جميع المخاوف. يجب على المؤسسات إجراء تقييم شامل للمخاطر واستكشاف حلول مراسلة بديلة تقدم تشفيرًا محليًا أقوى إذا لزم الأمر.
وجهات نظر الخبراء: الخلافات والأسئلة غير المحلولة
لا يزال مجتمع الأمن منقسمًا حول خطورة الادعاء. يؤكد بعض الخبراء أن النتيجة ليست ثغرة في حد ذاتها، بل هي خيار تصميمي يعتمد على حماية آبل. وهم يجادلون بأن العزل قوي بما يكفي لمعظم نماذج التهديد. ويشير آخرون إلى أن التخزين المحلي غير المشفر هو حلقة ضعيفة محتملة، خاصة إذا حصل المهاجم على وصول مادي أو استغل خللاً في نظام التشغيل. يسلط الخلاف الضوء على الحاجة إلى الشفافية من واتساب وآبل فيما يتعلق بممارساتهم الأمنية.
حتى تظهر مزيد من التفاصيل، فإن الاستنتاج العملي واضح: التشفير من طرف إلى طرف يحمي الإرسال، لكنه لا يضمن تخزينًا محليًا مشفرًا. يجب على المستخدمين والشركات اتخاذ خطوات استباقية لتأمين أجهزتهم وبياناتهم. مع استمرار تطور تطبيقات المراسلة، سيظل التوازن بين الراحة والخصوصية موضوعًا حاسمًا، وستدفع ادعاءات مثل هذه مزيدًا من التدقيق والابتكار في أمن الهواتف المحمولة.
 English
 Русский
 Turkish
 Português (Brasil)
 한국어
 Español
 ไทย
 Tiếng Việt
 Français
 中文
 Deutsch
 Bahasa Indonesia
 Italiano
 日本語
 Polski
 Українська
 فارسی


